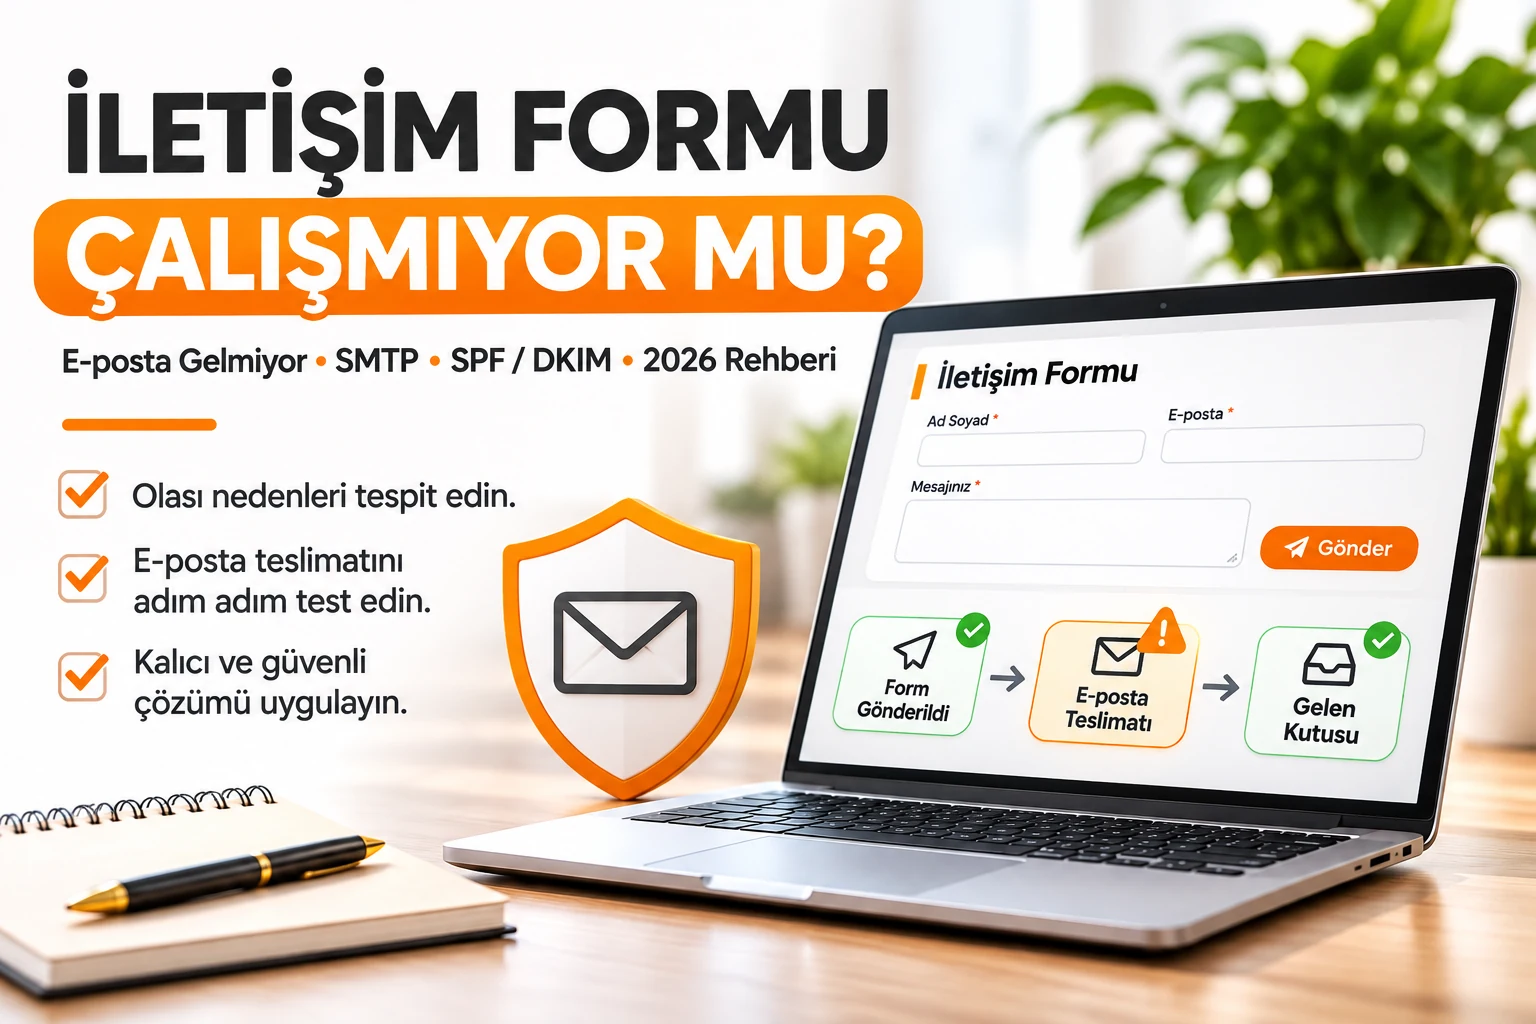
Web sitenizin iletişim veya teklif formuna müşteri bilgilerini giriyor; ekranda “Mesajınız gönderildi” yazıyor ama e-posta kutunuza hiçbir talep düşmüyor mu? Ya da ziyaretçiler gönder düğmesine basınca hata mı alıyor? Form sorunu doğrudan müşteri kaybına dönüşebilir. Ancak SMTP ayarını rastgele değiştirmek her senaryoda doğru çözüm değildir.
Bu rehberde formun tarayıcı, sunucu, e-posta servisi ve gelen kutusu aşamalarını ayrı ayrı test edeceğiz. WordPress ve Laravel farklarını, SPF/DKIM/DMARC kontrollerini, bot korumasını ve gerçek dönüşüm ölçümünü ele alacağız. Amaç, teknik adımları doğru sıraya koyan ve işletme sahibinin de anlayabileceği bir 2026 kontrol listesi sunmaktır.
İletişim formundan e-posta gelmiyorsa ne yapılmalı?
Önce formun isteği sunucuya ulaştırdığını doğrulayın. Sonra alıcı adresini ve spam filtrelerini, SMTP/API gönderimini, gönderen alan adının SPF/DKIM/DMARC yapılandırmasını ve varsa mail kuyruğunu kontrol edin. “Gönderildi” uyarısı, mesajın gelen kutusuna teslim edildiği anlamına gelmez. Son olarak gerçek test başvurusunu uçtan uca doğrulayın.
İletişim Formu Çalışmıyorsa Önce Hangi Aşamanın Bozulduğunu Bulun
Bir müşteri web sitenizdeki iletişim formunu doldurur, Gönder düğmesine basar ve ekranda başarılı mesajı görür. Buna rağmen sizin e-posta kutunuza hiçbir başvuru ulaşmaz. Başka bir senaryoda ise gönderme düğmesi hiçbir tepki vermez veya kullanıcı hata mesajıyla karşılaşır. Bu iki durum aynı teknik arıza değildir. Yanlış noktada yapılan düzeltme, gerçek problemi gizleyebilir.
İletişim formunun genel akışı dört halkadan oluşur: tarayıcının formu göndermesi, sunucunun talebi işlemesi, bildirim mesajının e-posta altyapısıyla iletilmesi ve alıcının mesajı teslim alması. Öncelikle sorunun hangi halkada çıktığını belirlemek gerekir. Yalnızca form değil web sitesinin tamamı açılmıyorsa bu farklı bir sorundur; web sitesi açılmıyor rehberimiz DNS, SSL ve HTTP hata kodlarını ayrıca inceler.
| Belirti | İlk olası sorun alanı | İlk kontrol |
|---|---|---|
| Gönder butonu çalışmıyor | Tarayıcı, JavaScript veya form doğrulaması | Mobil/masaüstü deneme, tarayıcı hataları |
| 403, 419 veya 422 dönüyor | Güvenlik, oturum veya veri doğrulaması | Hata yanıtı, form alanları, CSRF ve bot koruması |
| “Gönderildi” yazıyor ama e-posta yok | Bildirim veya e-posta teslimatı | Sunucu günlükleri, gönderim yöntemi, spam |
| E-posta geliyor ama geç geliyor | Kuyruk, servis veya teslimat gecikmesi | Mail kuyruğu, yeniden denemeler ve sağlayıcı kayıtları |
İletişim sorunlarının müşteri kazanımına etkisini ayrıca web sitem var ama müşteri gelmiyor rehberinde ele aldık. Buradaki amaç daha fazla trafik satın almak değil, mevcut ziyaretçilerden gelen başvuruların kaybolmasını önlemektir.
Gönder Butonu Çalışmıyor veya Form Hata Veriyorsa Ne Yapılmalı?
İlk testte formu gerçek bir ziyaretçi gibi doldurun. Zorunlu alanlara geçerli veri girin, kişisel bilgileri test için kullanmayın ve hangi adımda hata oluştuğunu kaydedin. Masaüstü tarayıcıda çalışıp telefonda bozuluyorsa mobil düzen, açılır pencere veya tıklama alanı etkili olabilir; fakat bunun sebep olduğu doğrulanmadan yalnız CSS değiştirilmemelidir.
Teknik ekip için tarayıcının Ağ (Network) panelindeki form isteği yararlı ipuçları sunar. HTTP 200 işlemin uygulama tarafından başarılı yanıtlandığına işaret edebilir, fakat e-postanın alıcıya teslim edildiğini tek başına kanıtlamaz. 422 alan doğrulama hatası, 403 güvenlik reddi, 419 bazı Laravel kurulumlarında oturum/CSRF sorunu, 429 çok sık istek ve 500 sunucu hatasıyla ilişkili olabilir; kesin neden uygulamanın logundan anlaşılır.
- Alan doğrulaması: E-posta biçimi, telefon alanı ve zorunlu onaylar doğru mu?
- Bot koruması: CAPTCHA veya Turnstile gerçekten doğrulanabiliyor mu?
- Oturum/CSRF: Token süresi, önbellek ve alan adı yönlendirmeleri tutarlı mı?
- Mobil kullanımı: Gönder düğmesinin üstünü başka bir bileşen kapatıyor mu?
- Sunucu hatası: 500 hatasını geçici bir “başarılı gönderim” mesajıyla gizleyen kod var mı?
Yeni hazırlanacak bir sitede bunlar teslim kriteri olmalıdır. Kontrol aşamalarının web tasarım projesinin neresine konacağını web sitesi yaptırma süreci rehberimizde ayrıntılandırıyoruz.
Form Gönderildi Diyor Ama E-Posta Gelmiyorsa Nerelere Bakılmalı?
İlk ayrım şudur: Form bilgisi uygulamaya ulaştı mı, yoksa kullanıcı yalnızca ekranda bir başarı mesajı mı gördü? Eğer sistem başvuruyu güvenli biçimde kaydediyorsa kaydın zamanı ile e-posta gönderim denemesini karşılaştırabilirsiniz. Kayıt yoksa bildirim sisteminden önce form işleme aşaması sorunlu olabilir.
- Alıcı adresini harf harf kontrol edin; eski personelin veya kapatılmış hesabın adresi kalmış olabilir.
- Gelen Kutusu yanında Spam, Tüm Postalar, filtreler ve yönlendirme kurallarını inceleyin.
- Sunucuya ait mail loglarını veya kullanılan e-posta servisinin teslimat raporlarını kontrol edin.
- Başvuruyu iki farklı e-posta sağlayıcısına test ederek sorunun alıcıya mı, gönderen altyapıya mı bağlı olduğunu ayırın.
- Bildirim mesajındaki From, Reply-To, konu ve alıcı alanlarının doğru yapılandırıldığını denetleyin.
Google Workspace, iletişim formu mesajlarının ulaşmaması için ayrı sorun giderme yönergeleri yayımlar; SMTP sağlayıcısı, gönderen alan adının kimlik doğrulaması ve alıcı filtreleri bu incelemede önemlidir. Google Workspace'in resmî iletişim formu sorun giderme kaynağı temel başvuru noktalarından biridir.
Bildirim için kullanılan e-posta adresi proje başlamadan netleştirilmelidir. Marka adı, iletişim kanalları ve yetkili alıcılar gibi hazırlıkları web sitesi için hazırlanması gereken içerikler listemizde ayrıca işliyoruz.
SMTP, Gönderen Adresi ve Reply-To Hataları Nasıl Giderilir?
Bazı web siteleri form bildirimini sunucunun yerel posta işleviyle, bazıları yetkilendirilmiş SMTP veya e-posta servisinin API'si üzerinden gönderir. Kullanılan yöntem projeye göre değişebilir. Asıl mesele mesajın hangi alan adı adına, hangi yetkiyle ve hangi servis üzerinden gönderildiğinin doğrulanabilmesidir.
Yaygın yanlış yapılandırma, ziyaretçinin yazdığı Gmail veya başka alan adına ait adresi doğrudan From alanına koymaktır. Oysa ziyaretçi sizin sunucunuza o alan adı adına e-posta gönderme yetkisi vermemiştir. Genel olarak bildirim için işletmenin yetkili gönderici adresi kullanılmalı; ziyaretçinin e-postası uygun durumlarda Reply-To alanına yerleştirilmelidir. Böylece yanıt vermek kolaylaşırken sahte gönderen görünümü azaltılır.
| Alan | Örnek | Amaç |
|---|---|---|
| From | [email protected] | Doğrulanmış gönderen alan adı |
| To | [email protected] | Başvuruyu alacak işletme hesabı |
| Reply-To | [email protected] | Uygun form onayıyla müşteriye yanıt |
| Subject | Web Sitesi Yeni Teklif Talebi | Doğru filtre ve ayırt etme |
SMTP kullanıcı adı, uygulama parolası, OAuth erişimi veya kullanılan API anahtarı bozulmuş olabilir. Kimlik bilgilerini sohbet mesajına, ekran görüntüsüne veya loga düz metin olarak yazdırmayın. Sorun giderirken yalnızca başarısızlık türünü ve ilgili zaman bilgisini kaydedin; gizli anahtarları paylaşmayın.
Uygulamada başarılı istek yanıtını, e-posta sağlayıcısının mesajı kabul etmesini ve alıcının gelen kutusuna ulaşmasını ayrı olaylar olarak izleyin. Sorun çıktığında hangi aşamanın başarısız olduğunu görebilmek, rastgele SMTP ayarı değiştirmekten daha etkilidir.
İşletmenin form ve e-posta teslim sorumluluğu ilk teklif aşamasında netleştirilmeli. Teslimde hangi testlerin yapılacağını web sitesi yaptırırken dikkat edilecekler rehberimizde de ele alıyoruz.
SPF, DKIM ve DMARC İletişim Formunun E-Posta Teslimatını Nasıl Etkiler?
SPF hangi posta sunucularının alan adınız adına gönderim yapmaya yetkili olduğunu belirtmek için kullanılan DNS kaydıdır. DKIM mesajı kriptografik imzayla doğrulamaya yardımcı olur. DMARC ise alıcıların SPF/DKIM hizalama sonuçlarını nasıl değerlendireceğine ilişkin politika ve raporlama altyapısı sağlar. Bunlar tek başlarına “mail kesin gelir” garantisi değildir; ancak doğru gönderici kimliği için önemlidir.
Bir işletme yeni SMTP sağlayıcısına geçtiğinde eski SPF kaydı bırakılmışsa yeni servis yetkili olmayabilir. DKIM seçicisi eksikse veya imza geçersizse mesaj teslimatında güven sorunu yaşanabilir. DMARC politikası gönderen kimliğiyle uyuşmuyorsa alıcı sistemi mesajı reddedebilir veya karantinaya alabilir. Her olayda sağlayıcının gerçek teslimat raporunu incelemek gerekir.
- DNS kayıtlarını sağlayıcının resmî dokümanındaki biçime göre kontrol edin.
- Aynı alan adı için çelişen birden çok SPF TXT kaydı bırakmayın.
- DKIM seçicisini ve imzanın geçerliliğini doğrulayın.
- DMARC politikasını etkilerini anlamadan doğrudan katı reddetme seviyesine çıkarmayın.
- DNS değişikliklerinden sonra farklı alıcılara test mesajı gönderin.
Önemli ayrım: Formun ekranda tepki vermemesi genellikle SPF/DKIM kaydından başlamaz. Bu kayıtları özellikle form verisi işlendiği hâlde mesajın alıcıya ulaşmadığı senaryolarda araştırın. Alan adınızın e-posta doğrulamasını yaparken aktif kurumsal posta hizmetini bozacak deneme değişikliklerinden kaçının.
WordPress Contact Form 7 veya WPForms E-Posta Göndermiyorsa
WordPress sitelerde form eklentisinin “Gönderildi” mesajı göstermesi, kullanılan posta taşıma yönteminin her zaman sorunsuz olduğu anlamına gelmez. Form ayarlarındaki alıcı adresi, gönderen alan adı, SMTP bağlantısı ve mesaj şablonu ayrı kontrol edilmelidir. Sorun tek bir eklentinin varlığıyla otomatik çözülmez.
- Contact Form 7 veya kullanılan form eklentisinin bildirim adresini ve Mail ayarlarını açın.
- From adresinin kontrol ettiğiniz alan adıyla uyumlu olduğundan emin olun.
- WordPress'in seçili posta gönderim yöntemini ve SMTP kimlik doğrulamasını kontrol edin.
- Gerekliyse WP Mail SMTP gibi bir eklentiyle desteklenen servis bağlantısını kurun; kimlik bilgilerini güvenle saklayın.
- Test mesajını farklı alıcılara göndererek posta teslimatını sınayın.
- Önbellek, güvenlik, CAPTCHA veya tema kaynaklı form gönderim hatalarını ayrıca kontrol edin.
Google Workspace yardım belgeleri, Contact Form 7 kaynaklı sorunlarda WP Mail SMTP ile Gmail/Workspace entegrasyonunun değerlendirilebileceğini belirtiyor. Ancak seçilen yöntem posta sağlayıcınızın güvenlik ve bağlantı koşullarına uygun olmalıdır. Yanlış ayarlanmış bir SMTP eklentisi eklemek, test yapmadan çözüm sayılmamalıdır.
Form sorunu bir eklenti güncellemesinden sonra başladıysa geri alma ihtiyacını doğrudan canlıda ve yedeksiz denemeyin. Önce değişen sürümü, sunucu gereksinimlerini, güvenlik etkisini ve rollback olanağını değerlendirin.
Laravel ve Özel CMS Sitelerinde Form Bildirimleri Neden Kaybolur?
Laravel veya özel geliştirilen CMS'lerde iletişim formları çoğu zaman controller, validator, mail taşıyıcısı ve arka plan kuyruğundan oluşur. Tarayıcıdaki başarılı yanıt ile mail işleminin sonucu farklı anlarda ortaya çıkabilir. Örneğin form verisi kaydedilmiş olabilir ancak kuyruk işleyicisi çalışmadığı için bildirim beklemede kalmış olabilir.
- Mail yapılandırması: Aktif environment ve cache ayarlarının doğru posta sağlayıcısını kullandığını teyit edin.
- Kuyruk ve worker: Bildirim kuyruğa alınıyorsa worker çalışıyor mu, başarısız işler var mı kontrol edin.
- Hata kaydı: Zaman damgası ve hata türünü inceleyin; kişisel mesaj içeriğini veya parolaları loglarda gereksiz tutmayın.
- Olay sıralaması: Başvurunun kaydedilmesi, e-posta işinin kuyruğa yazılması ve servisin kabulü ayrı ayrı doğrulansın.
- Altyapı değişikliği: Yeni alan adı veya hosting geçişinde SMTP çıkış izinleri ve DNS kayıtları yeniden kontrol edilsin.
Siteniz yakın zamanda taşındı veya yenilendiyse hata yalnızca form kodundan kaynaklanmıyor olabilir. web sitesi yenileme ve taşıma kontrol listesi içinde formları, yönlendirmeleri ve dönüşüm etiketlerini de yayından önce test etmeyi öneriyoruz. Formların çalışması ile SEO trafiğinin korunması farklı test başlıklarıdır.
Üretimde hata ayıklarken gelişigüzel tüm logları dışa aktarmak, kullanıcı mesajlarını teşhir etmek veya gizli SMTP değerlerini ekrana basmak doğru değildir. En az yetki, kontrollü yedek ve yalnız gereken veriyi inceleme ilkesi uygulanmalıdır.
Spam Başvurular, CAPTCHA, Güvenlik Duvarı ve KVKK Nasıl Ele Alınmalı?
Bir formun her isteğe izin vermesi de her isteği engellemesi de doğru değildir. Botlar sahte başvuru gönderiyorsa e-posta kutusu dolabilir, gerçek müşteri talepleri kaybolabilir. Güvenlik kuralı aşırı sıkıysa gerçek müşteri formu gönderemeyebilir. Bu nedenle CAPTCHA, Turnstile, istek sınırı ve güvenlik duvarı ayarları gerçek kullanıcı akışıyla birlikte test edilmelidir.
Güvenlik kontrolü sunucuda doğrulanmalı; yalnız tarayıcıdaki bir görsel onay kutusuna güvenilmemeli. Formda gereksiz hassas bilgi istenmemeli, gönderilen veriler güvenli bağlantıyla iletilmeli ve başvurular yalnız yetkili personelin erişebileceği şekilde yönetilmelidir. Saklama süresi ve aydınlatma metinleri işletmenin gerçek veri işleme faaliyetlerine göre değerlendirilmelidir.
| Risk | Kontrol | Kaçınılacak hata |
|---|---|---|
| Bot spam'i | Sunucu doğrulaması, hız sınırı, bot koruması | Bütün kullanıcıları kalıcı engellemek |
| Form saldırısı | Girdi doğrulama, güvenli kod, günlük incelemesi | Gelen veriyi olduğu gibi çalıştırmak veya yansıtmak |
| Veri sızıntısı | Yetkili erişim, sınırlı saklama, güvenli taşıma | Başvuruları açık log veya paylaşımlarda tutmak |
| Yanlış pozitif | Gerçek cihazla test, kontrollü kural ayarı | 403 hatasını sırf kullanıcı sorunu saymak |
Yasal yükümlülükler verinin türüne, hizmete ve işletmenin konumuna göre değişebilir; burada belirli bir işletmenin KVKK uyumluluğu garanti edilmiyor. Teknik ekibin ve gerektiğinde hukuk danışmanının birlikte değerlendirmesi gerekir.
İletişim Formu Bozuksa Kaç Müşteri Talebi Kayboluyor?
İşletme açısından asıl zarar, teknik hata kodundan çok kaybolan müşteridir. Örneğin ziyaretçi formu doldurup yanıt alamadığında başka firmaya geçebilir. Üstelik analitik sisteminiz yalnız “Gönder” butonuna tıklamayı dönüşüm sayıyorsa, gerçek ulaşan başvuru sayısından fazla dönüşüm raporlanabilir.
Ölçüm için üç ayrı olay tanımlanabilir: form gönderim denemesi, sunucuda başarıyla alınan başvuru ve işletmenin yanıtlayabildiği gerçek talep. İzin ve veri işleme koşullarına uyarak bu aşamaları birbirinden ayırmak, Google Ads veya SEO performansını daha doğru yorumlamanıza yardım eder. Sadece buton tıklaması kaydetmek, e-postanın ulaştığının kanıtı değildir.
Canlı testte aynı başvurunun uygulamada kaydedildiğini, bildirim servisinin teslim ettiğini ve yetkili kişinin mesajı gördüğünü kontrol edin. Reklam veya organik trafik getirirken bu zincir kırılıyorsa önce müşteri kaybını giderin.
Yedek iletişim yolu olarak telefon veya WhatsApp sunmak faydalı olabilir; ancak bunlar mevcut form problemini saklamak için kullanılmamalıdır. WhatsApp bağlantısı ayrı bir tıklama akışıdır ve iletişim formuyla aynı teknik teslimat garantisine sahip değildir.
İletişim Formu Yayına Alınmadan Önce Hangi Testler Yapılmalı?
Form sorunu ancak sebep doğrulanıp yeniden test edildiğinde kapatılmış sayılmalıdır. Yayına alma sürecinde testin sorumlusu ve beklenen sonuçları yazılı olursa aynı hata sonraki güncellemede yeniden ortaya çıktığında daha hızlı tespit edilir.
- Form sayfası masaüstü ve mobilde açılıyor.
- Ad, e-posta ve mesaj alanlarının açıklamaları anlaşılır.
- Zorunlu alanlar boşken doğru doğrulama çalışıyor.
- Geçerli verilerle gönderim isteği sunucuya ulaşıyor.
- Bot koruması gerçek kullanıcıyı engellemiyor.
- Başarılı ve başarısız işlemlerde farklı, doğru durum mesajları gösteriliyor.
- HTTP hataları 200 yanıtıyla gizlenmiyor.
- Bildirim için yetkili ve aktif alıcı adresi kullanılıyor.
- From ve Reply-To alanları uygun yapılandırılmış.
- SMTP/API bağlantısı ve posta sağlayıcısı kimliği doğrulanıyor.
- Gerekli SPF, DKIM ve DMARC ayarları kontrol ediliyor.
- Gmail/Workspace ve başka bir alıcıda teslimat testi yapılıyor.
- Gerekiyorsa arka plan kuyruğu ve başarısız işler inceleniyor.
- Başvuru kayıtları, erişim yetkileri ve veri koruma kuralları kontrol ediliyor.
- Gerçek test başvurusu işletmeye ulaşıyor ve cevaplanabiliyor.
Form kontrolünün teklif kapsamına dahil olup olmadığını web tasarım teklifi kontrol rehberimizde karşılaştırabilirsiniz. Mevcut sitenizde tekrarlanan teslimat veya tasarım sorunları varsa Ankara web tasarım hizmetimizi inceleyerek kapsamlı teknik değerlendirme talep edebilirsiniz. Her sorunun çözümü tüm siteyi sıfırdan yaptırmak değildir; önce arızanın kaynağına göre karar verilmelidir.